Rançongiciels et revendications de vol de données à Oman : T1–T3 2026
Sept revendications liées à Oman observées sur des sites de fuite en neuf mois, de cinq groupes, dont trois de LockBit 5.0 en 21 jours. Le tropisme énergie des années précédentes s’est estompé, tandis qu’un groupe logistique national et un assureur sont apparus sur des sites de fuite et des forums.
L’essentiel
Cinq constats comptent pour un conseil d’administration ou un RSSI à Oman.
- Oman a le troisième plus grand registre des six marchés du Golfe que nous suivons, et 2026 est jusqu’ici son année la plus chargée. Sept revendications observées contre 45 aux Émirats et 17 en Arabie saoudite, et six au Koweït, cinq au Qatar et trois à Bahreïn, même si la visibilité varie selon les pays. D’après notre décompte, Oman a enregistré quatre revendications en 2023 et six en 2024 comme en 2025. Le rythme de 2026, sept en neuf mois, est plus élevé, mais les années plus anciennes reposent sur un registre plus mince : nous le lisons donc comme un indice.
- Une seule marque a signé trois revendications en trois semaines. LockBit 5.0 a publié un groupe d’équipements industriels, un producteur d’eau en bouteille et un entrepreneur en construction entre le 25 février et le 18 mars, les mêmes semaines où elle a publié trois entreprises koweïtiennes. Aucun autre groupe n’a plus d’une revendication ici.
- Le tropisme énergie s’est estompé. Cinq de nos 16 revendications de 2023 à 2025 nommaient des entreprises d’énergie et de services pétroliers. En 2026, aucune des six revendications d’extorsion ne le fait. La seule revendication du secteur de l’énergie, contre un développeur de pétrole et de gaz, est une publication politique sans preuve.
- Des noms d’infrastructures et d’assurance sont apparus en fin de fenêtre. Un assureur a été listé le 6 juillet et proposé à nouveau sur un forum deux jours plus tard, dans une publication qui énumère des documents d’identité et de véhicules. Un groupe logistique national, avec des ports, une cale sèche et des voies ferrées, a été listé le 23 septembre avec des liens d’échantillons. Ces revendications ne sont pas vérifiées.
- La guerre est d’abord physique. Des drones iraniens ont touché des ports omanais en mars, mais nos données de sites de fuite comptent une revendication liée à la guerre, et elle est venue sans preuve. Défendez-vous contre le comportement des groupes, pas seulement contre le titre local.
Nous évaluons le risque pour les entreprises commerciales omanaises de taille intermédiaire et les entrepreneurs comme moyen. Pour les exploitants de logistique et de ports, les assureurs et les sociétés d’énergie, nous l’évaluons comme relevé, du fait des revendications de fin de fenêtre et du contexte de guerre. Ce sont nos évaluations, fondées sur un petit registre.
1. Périmètre, et ce que les chiffres peuvent supporter
Ce rapport couvre les revendications nommant des organisations omanaises publiées entre le 1er janvier et le 30 septembre 2026. Une revendication datée du 6 octobre (université de Buraimi) est citée à part comme un développement ultérieur et ne figure ni dans les sept ni dans les chiffres trimestriels. Six des sept revendications sont des revendications d’extorsion à motivation financière. La septième, contre une société d’énergie, est une revendication à caractère politique sans élément de rançon, et nous la comptons séparément lorsque la différence compte. Une entreprise listée deux fois pour le même incident compte une fois. Nous rattachons une organisation à un pays par son siège ou ses principales opérations, à partir de son domaine et de son profil public. Les suivis datent parfois la même revendication différemment, de quelques jours à quelques semaines, et nous montrons les deux dates lorsque cela compte. La visibilité varie selon les pays : les chiffres ne sont donc pas des totaux complets d’incidents ni une mesure comparable du risque national.
Trois réserves s’appliquent à tout ce qui suit.
- Les sites de fuite, sur lesquels les groupes publient les données volées, ne montrent que les victimes qui n’ont pas payé ou négocié en privé. Le nombre réel d’incidents peut être plus élevé. Avec des chiffres aussi petits, un seul incident change le tableau.
- La revendication d’un groupe n’est pas la preuve d’une compromission. Nous n’avons vérifié de manière indépendante aucun jeu de données publié.
- Le rattachement d’une victime à un pays est imparfait, et certaines entreprises opèrent dans toute la région. Considérez nos chiffres comme les cas que nous avons observés, pas comme un décompte complet des incidents.
Termes. RaaS : rançongiciel en tant que service, un modèle où des développeurs fournissent leurs outils et leur infrastructure à des affiliés qui mènent les attaques contre un partage des gains. EDR : détection et réponse sur les terminaux, des logiciels de sécurité qui surveillent l’activité des postes et des serveurs. Courtier d’accès initial : vendeur d’un accès prêt à l’emploi à un réseau.
2. Chronologie : une rafale en février, un printemps calme, un retour en fin d’été
Le schéma est deux rafales séparées par un creux. Quatre revendications sont tombées entre le 25 février et le 18 mars, dont la publication politique, et rien n’est apparu entre le 19 mars et le 5 juillet. Trois autres ont suivi, une par mois : le 6 juillet, le 1er août et le 23 septembre, de trois groupes différents. Une autre revendication, contre une université, est arrivée le 6 octobre, hors de la fenêtre. Les dates seules ne nous disent pas si le creux reflète une pause d’activité ou le moment où nous avons vu les annonces.
Le contexte de guerre est d’abord physique. Selon la chronologie publique, des drones iraniens ont frappé les ports de Duqm et de Salalah le 3 mars, touchant des réservoirs de carburant à Salalah et suspendant les opérations de conteneurs, avec d’autres frappes sur Sohar et d’autres sites côtiers. Un profil de SOCRadar sur le groupe de DDoS pro-iranien DieNet cite Oman dans une revendication multi-pays visant des systèmes de contrôle industriel en mars, et le même profil indique que DieNet gonfle souvent ses revendications. Nos données de sites de fuite comptent une revendication liée à la guerre, contre une société d’énergie le 15 mars, sans preuve. La guerre compte pour le risque, mais ce n’est pas la preuve d’une hausse des cyberattaques contre les organisations omanaises, et nos données ne montrent pas une telle hausse.
3. Les groupes en un coup d’œil
Cinq groupes ont signé sept revendications, et LockBit 5.0 en a signé trois. LockBit 5.0 n’apparaît pas dans nos données saoudiennes, émiriennes ou qataries, mais elle a aussi revendiqué trois entreprises koweïtiennes. The Gentlemen est le seul groupe ici qui opère aussi aux Émirats, en Arabie saoudite et au Qatar. Qilin a listé deux entreprises omanaises en décembre 2025, une société de logistique et un fabricant de biscuits, juste avant cette fenêtre.
4. Qui est touché
Notre propre classification des sept revendications. Chaque revendication est comptée une fois.
- Groupes industriels, de construction et de négoce : 3. Une division d’équipements industriels d’un groupe familial, un entrepreneur en construction et un groupe automobile et diversifié.
- Agroalimentaire et boissons : 1. Un producteur d’eau en bouteille.
- Assurance : 1. Arabia Falcon Insurance Company.
- Logistique et ports : 1. Asyad Group, un prestataire logistique national.
- Énergie, revendication politique : 1. CC Energy Development, revendiquée par une persona alignée sur la guerre.
La carte sectorielle a changé. De 2023 à 2025, notre registre penche vers les services pétroliers et gaziers, un négociant en pétrochimie et un investisseur pétrolier national. En 2026, les revendications d’extorsion se sont déplacées vers des groupes commerciaux, un assureur et un opérateur logistique. Le nom le plus lourd de conséquences est le groupe logistique, car les documents de ports, de cales sèches et de voies ferrées sont proches des infrastructures nationales.
Un registre qui passe du pétrole à la logistique est un registre qui suit l’argent, pas l’oléoduc.
5. Dossiers
Les chiffres montrent la forme du problème. Les cas individuels montrent comment il fonctionne. Chaque cas ci-dessous indique ce qui a été revendiqué, ce que suggèrent le calendrier et la structure, et le degré de confiance que nous lui accordons.
Cas 1. Trois revendications de LockBit 5.0 en 21 jours (du 25 février au 18 mars)
Revendications. La division Gulf Equipment & Technology d’Al Alawi, un groupe familial actif depuis 1967 (25 février). Tanuf Water, un producteur d’eau en bouteille (28 février). Abu Hatim, un entrepreneur en ingénierie et construction (18 mars).
Lecture. Trois entreprises de taille intermédiaire de secteurs différents ont été listées en trois semaines, les mêmes semaines où LockBit 5.0 a listé trois entreprises koweïtiennes. Six revendications sur deux petits marchés en environ sept semaines sont cohérentes avec un ou plusieurs affiliés qui exploitent un réservoir d’accès régional, mais les éléments n’établissent pas d’intrusion, de fournisseur ou de vecteur commun. L’entrepreneur est le nom le plus utile pour les équipes de chaîne d’approvisionnement, car les entrepreneurs détiennent les plans et les dossiers de projet de leurs clients.
Confiance. Élevée sur les chiffres et les dates. Faible sur la raison pour laquelle la série s’est formée.
Cas 2. Un assureur, listé deux fois en deux jours (6 et 8 juillet)
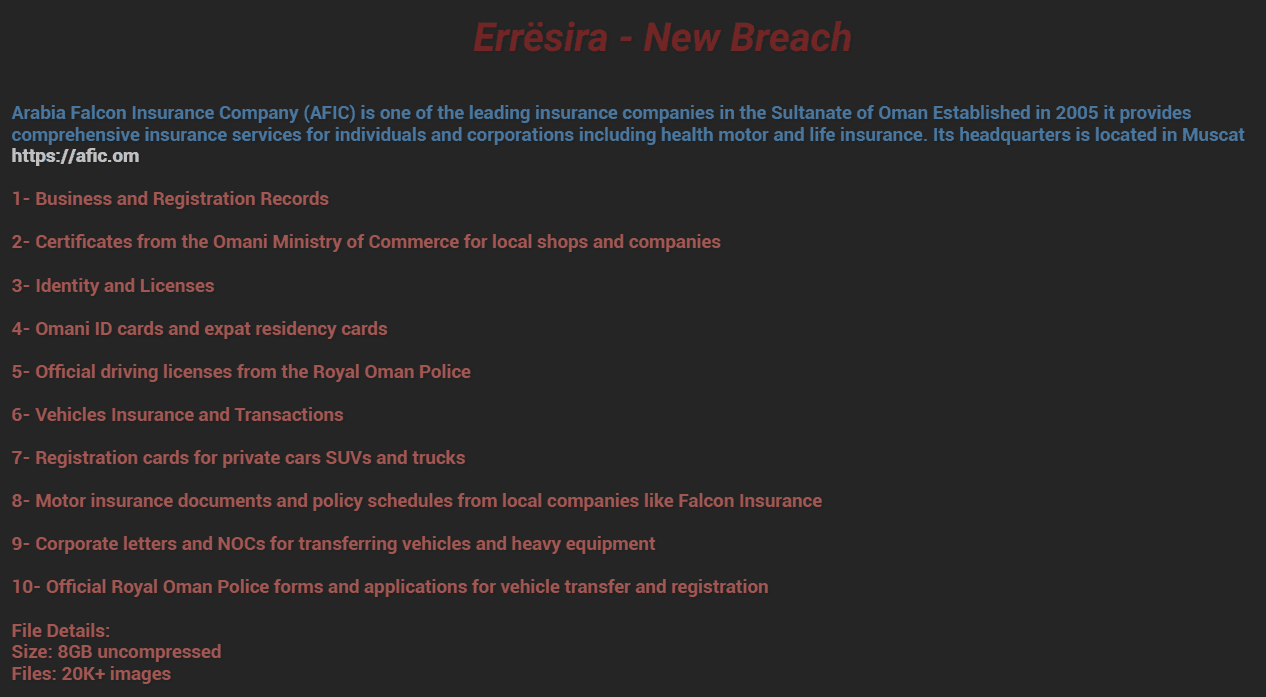
Revendication. Le 6 juillet, The Gentlemen a listé Arabia Falcon Insurance Company, un assureur de Mascate né de la fusion de deux assureurs locaux. Le 8 juillet, un vendeur de forum, Errësira, a publié un fil de vente intitulé « New Breach » qui nomme la même société. La publication énumère dix catégories de documents : registres d’immatriculation d’entreprises, certificats du ministère du Commerce, cartes d’identité omanaises et cartes de résidence d’expatriés, permis de conduire de la police royale d’Oman, cartes grises, documents d’assurance automobile et conditions particulières « de sociétés locales comme » l’assureur, courriers d’entreprises pour le transfert de véhicules et d’engins lourds, et formulaires de police pour le transfert et l’immatriculation de véhicules. Elle indique une taille de 8 Go non compressés et plus de 20 000 images, dit que des échantillons étaient joints et demande des offres sérieuses par messagerie privée. Nous avons omis les coordonnées du vendeur.
Lecture. Les deux publications ne décrivent pas la même chose. L’annonce du groupe ne portait aucun volume de données que nous ayons vu. La liste du forum se lit comme un ensemble de documents numérisés traités dans des opérations d’immatriculation, de transfert et d’assurance de véhicules, et elle parle de plusieurs assureurs, pas d’un seul. Cela peut signifier que les documents viennent de l’assureur, d’un courtier ou d’un agent qui traite des papiers de véhicules pour plusieurs sociétés, ou d’un mélange. Les éléments ne nous disent pas lequel, et ne montrent pas que les deux publications proviennent d’une même intrusion. Si l’offre est exacte, les personnes concernées seraient des propriétaires de véhicules et des représentants d’entreprises dont les documents ont été déposés, pas seulement les assurés de cet assureur. Les images de cartes d’identité et de permis sont directement réutilisables pour l’usurpation d’identité et la fraude, et un hameçonnage ultérieur citant de vrais détails de véhicules serait crédible.
Confiance. Élevée sur l’existence des deux publications. Faible sur l’exactitude complète de l’une ou l’autre, et faible sur le fait qu’elles décrivent le même jeu de données.
Cas 3. Un groupe logistique national, avec échantillons (23 septembre)
Revendication. Le 23 septembre, un groupe appelé Spirals a listé Asyad Group, le prestataire logistique national d’Oman, en signalant comme disponibles des documents de terminal, de cale sèche et de voie ferrée et en liant des fichiers d’échantillons. Un autre suivi date la revendication du 26 septembre.
Lecture. Proposer des échantillons est une façon de prouver la détention et d’augmenter la pression. Les documents de terminal, de cale sèche et de voie ferrée sont des fichiers opérationnels et d’ingénierie, pas de simples archives de bureau, ce qui explique que cette revendication compte plus que sa taille ne le laisse penser. Nous n’avons aucun profil public de Spirals : nous ne pouvons donc pas dire dans quelle mesure ses revendications passées étaient fiables. Les exploitants de ports et de logistique du Golfe devraient y voir une invitation à vérifier ce que détiennent leurs fournisseurs et entrepreneurs.
Confiance. Modérée sur l’existence de l’annonce. Faible sur le contenu des échantillons.
Cas 4. Une revendication politique contre une société d’énergie (15 mars)
Revendication. Le 15 mars, deux semaines après que des drones iraniens ont touché des ports omanais, Nasir Security a publié une revendication contre CC Energy Development, un développeur de pétrole et de gaz, avec une rhétorique religieuse et sans volume de données. La même revendication apparaît dans le registre des forums ce jour-là. La même société avait été listée par un autre groupe en 2023.
Lecture. La persona a aussi revendiqué une autorité fédérale émirienne et le ministère koweïtien de l’Intérieur. Cela se lit comme une activité d’influence liée à la guerre : ni rançon, ni délai, ni prix. Une revendication de ce type peut tout de même déclencher une véritable enquête, car ignorer coûte plus cher que vérifier.
Confiance. Élevée sur la publication de la revendication. Faible sur l’existence d’une violation.
Cas 5. Un groupe diversifié sur la liste d’une nouvelle marque (1er août)
Revendication. Le 1er août, Black Nevas a listé OTE Group, qui fait partie de Saad Bahwan Holding, un groupe diversifié qui distribue plusieurs marques automobiles, de l’électronique et des concentrés de polymères dans quatre pays. Un autre suivi date la revendication du 9 septembre, la même date qu’il enregistre pour un fabricant de bijoux saoudien.
Lecture. Black Nevas vend aussi directement les données volées, en plus d’extorquer la victime, et ses annonces émiriennes ont proposé des accès à des réseaux d’entreprise. Pour un groupe diversifié présent dans plusieurs pays, une annonce omanaise peut toucher des partenaires ailleurs, et ses partenaires de marque et distributeurs devraient vérifier leur propre exposition.
Confiance. Modérée sur l’existence de l’annonce. Faible sur le contenu. La date est incertaine à environ cinq semaines près.
Cas 6. Un groupe visé quatre fois en trois ans
Revendications. Le groupe d’entreprises Towell apparaît quatre fois dans notre registre : LockBit 3.0 en juin 2023, Dispossessor en novembre 2023, Babuk2 et RansomHub le même jour en août 2024 pour une branche d’ingénierie, et LockBit 5.0 en mai 2025 pour la société holding. Une société de services de champs pétroliers a été listée deux fois en 2024, par LockBit 3.0 en avril et par Meow en août.
Lecture. Être listé une fois ne met pas fin à l’exposition. Les annonces répétées peuvent refléter un accès non résolu, des identifiants réutilisés, des données partagées revendues, ou simplement une cible grande et visible. Le registre public ne dit pas laquelle. Les organisations déjà listées devraient traiter la première annonce comme un risque durable, pas comme un événement clos.
Confiance. Élevée sur les dates. Faible sur la raison des répétitions.
6. Acteurs de la menace actifs : présence, motivation et TTP
Cinq acteurs ont signé les sept revendications. Leurs détails techniques publics proviennent de rapports d’incidents mondiaux, pas des cas omanais. Nous n’avons aucune preuve au niveau des incidents provenant de victimes omanaises : lisez donc les tactiques ci-dessous comme des comportements connus de chaque groupe en général, pas comme la preuve de ce qui est arrivé à une entreprise omanaise précise. Les identifiants de techniques renvoient à MITRE ATT&CK.
Synthèse : motivation et présence
| Acteur | Type et motivation | Revendications à Oman | Présence |
|---|---|---|---|
| LockBit 5.0 | RaaS, financier | 3 | Trois revendications en 21 jours |
| The Gentlemen | RaaS, financier | 1 | Deuxième cible omanaise en 15 mois |
| BlackNevas | Extorsion et vente de données | 1 | La date varie selon le suivi |
| Spirals | Rançongiciel, nouvelle marque | 1 | Non profilé |
| Nasir Security | Persona alignée sur la guerre | 1 | Revendication politique, sans preuve |
Ce que les acteurs partagent
Les noms des groupes diffèrent, mais leurs méthodes se recoupent. Dans l’activité mondiale documentée publiquement, les deux groupes de rançongiciel en tant que service profilés volent des données pour les publier avant ou avec le chiffrement, et The Gentlemen désactive aussi des outils de sécurité. Cela ne montre pas que ces méthodes ont été employées dans les revendications omanaises de ce rapport.
| Technique | The Gentlemen | LockBit 5.0 |
|---|---|---|
| T1190Exploitation d’une application exposée au public | ● | · |
| T1078Comptes valides | ● | · |
| T1566Hameçonnage | · | · |
| T1199Relation de confiance (fournisseur) | · | · |
| T1562.001Désactivation des outils de sécurité | ● | · |
| T1021 / T1569Services distants, exécution de services | ● | · |
| T1567Exfiltration via un service web | ● | ● |
| T1490Inhibition de la restauration du système | · | · |
| T1486Données chiffrées pour impact | ● | ● |
| T1485 / T1561Destruction et effacement de disque | · | · |
Les marques reflètent les rapports publics sur chaque groupe dans le monde, pas des preuves d’incidents omanais.
Profils des acteurs
LockBit 5.0
Rançongiciel en tant que service (RaaS), à motivation financière
Profil technique complet : CVE, techniques ATT&CK, outils →
La marque LockBit a été perturbée par les forces de l’ordre en février 2024 et relancée en version 5.0 fin 2025. Des éditeurs traitent la nouvelle opération comme une continuation de l’ancienne marque, avec des affiliés ayant exploité les versions précédentes.
Une équipe centrale gère le verrouilleur et le site de fuite, et les affiliés mènent les intrusions. Des éditeurs indiquent que les conditions du programme d’affiliation interdisent les attaques contre les organisations de l’espace post-soviétique mais autorisent les infrastructures critiques et les cibles médicales, ce qui reporte la responsabilité sur l’affilié. En 2026, certaines publications ont utilisé des domaines propres à la victime et des torrents privés, si bien qu’une seule page de site de fuite ne montre plus tout ce que le groupe a publié.
Financière, via la double extorsion.
Trois revendications en 21 jours : la division Gulf Equipment & Technology d’Al Alawi (25 février), Tanuf Water (28 février) et Abu Hatim (18 mars). Elle a revendiqué Towell International Holding en mai 2025. Elle a aussi revendiqué trois entreprises koweïtiennes entre le 26 janvier et le 13 mars.
- L’analyse d’un éditeur décrit des affiliés qui établissent la persistance avec PowerShell, des tâches planifiées et des modifications du registre (T1059.001, T1053.005, T1112).
- Usage intensif de binaires du système et d’outils de supervision et de gestion à distance pour se fondre dans l’administration normale (T1219).
- Vol de données avant chiffrement, puis menaces de publication (T1567, T1486).
- Nouvelles tâches planifiées et clés de démarrage du registre créées par PowerShell, surtout sur des serveurs.
- Outils de gestion à distance que l’équipe informatique n’a pas installés, et gros transferts sortants avant tout changement de fichier.
Probable poursuite des revendications contre des entreprises de taille intermédiaire, par grappes. Au Koweït, trois revendications en huit semaines, puis aucune.
Modérée. Le modèle d’affiliation et l’outillage sont documentés par des éditeurs. La raison pour laquelle le Koweït a attiré trois revendications en peu de temps n’est qu’une déduction de notre part.
The Gentlemen
Rançongiciel en tant que service (RaaS), à motivation financière · alias: Storm-2697 (Microsoft)
Profil technique complet : CVE, techniques ATT&CK, outils →
Selon des éditeurs de sécurité, le groupe s’est formé à la mi-2025 après le départ de son fondateur, un affilié de Qilin connu sous le nom de Hastalamuerte, à la suite d’une commission impayée d’environ 48 000 USD. Nous n’avons pas confirmé cela de manière indépendante. Ouvert aux affiliés en septembre 2025.
Une petite équipe centrale fournit aux affiliés un kit d’intrusion : un guide opérationnel, des outils de tunnelisation et un tueur d’EDR maison. Double extorsion. Check Point a dénombré 166 victimes au T1 2026, soit +315 % par rapport au T4 2025. Un décompte d’éditeur le place devant Qilin de mars à mai 2026, avec environ 300 victimes revendiquées.
Financière, via un modèle de double extorsion. Certaines fiches de victimes publiées comportent des informations commerciales d’entreprise, comme le chiffre d’affaires et les effectifs. Ces informations peuvent provenir d’un enrichissement par des tiers, elles ne prouvent donc pas que le groupe choisit ses victimes ou fixe ses rançons selon le chiffre d’affaires.
Une revendication dans la fenêtre : Arabia Falcon Insurance Company (6 juillet). Elle a revendiqué Shifa Oman, un hôpital privé, en juillet 2025, et l’université de Buraimi le 6 octobre 2026, hors de la fenêtre. Le groupe compte sept revendications aux Émirats, six dans le Royaume et deux au Qatar.
- Accès via des équipements de bordure exposés et des identifiants valides (T1190, T1078). Des rapports publics indiquent que le groupe tient des bases de données d’équipements réseau saoudiens compromis.
- Des recherches d’éditeurs signalent un contournement des défenses avec GentleKiller, un outil maison fondé sur l’abus de pilotes vulnérables (BYOVD). Huit variantes de pilotes arrêtent plus de 400 processus chez 48 éditeurs de sécurité (T1562.001).
- Un verrouilleur Windows en Go obfusqué avec Garble. L’analyse d’un éditeur indique qu’il se propage seul, en tentant 21 routines d’exécution à distance contre chaque hôte atteignable (T1021, T1569).
- Vol de données avant chiffrement, puis menaces de publication (T1567, T1486).
- Des pilotes noyau qui se chargent sur des serveurs où ils n’avaient jamais été chargés, et des services de sécurité qui s’arrêtent en succession rapide.
- Un hôte qui ouvre des connexions SMB ou de services distants vers de nombreux pairs en quelques minutes.
- Nouveaux comptes administrateurs et connexions inhabituelles sur les pare-feu et les concentrateurs VPN.
Probable poursuite de la publication de victimes du Golfe au cours des 90 prochains jours. Son rythme dans le Royaume s’accélère.
Élevée sur l’identité et l’outillage, que plusieurs éditeurs corroborent. Modérée sur sa logique de ciblage dans le Golfe, que nous déduisons.
BlackNevas
Opération d’extorsion et de vente de données, à motivation financière
Profil technique complet : CVE, techniques ATT&CK, outils →
Apparue en novembre 2024 et considérée comme dérivée de la famille Trigona. Chiffrement AES et RSA doublé d’une double extorsion.
Vend directement les données volées, en plus d’extorquer la victime. Ses annonces invitent les acheteurs à écrire à une adresse de contact pour obtenir des échantillons. Dans ses annonces émiriennes de 2025, elle a aussi proposé l’accès au réseau d’entreprise de la victime et, dans un cas, un employé informatique qui serait contraint de coopérer sous la menace d’éléments compromettants. Son registre dans le Golfe : deux revendications émiriennes en octobre 2025 (une chaîne d’épiceries et un groupe de construction), un conglomérat omanais et un bijoutier saoudien en septembre 2026.
Financière. Traite les données volées comme un stock.
Une revendication dans la fenêtre : OTE Group, qui fait partie de Saad Bahwan Holding (1er août ; un autre suivi la date du 9 septembre). Une revendication antérieure visait un distributeur régional d’épicerie aux Émirats.
- Vol de données à grande échelle, y compris des données SQL et SAP et des scans de passeports d’employés, puis vente ou extorsion (T1005, T1567).
- Pression sur des individus, y compris le ciblage d’un initié informatique avec des éléments compromettants pour obtenir sa coopération (schéma T1078, T1199).
- Traitez les approches de personnes inconnues auprès du personnel, en particulier de l’informatique et de la finance, comme un incident. Donnez aux employés un moyen sûr de signaler la coercition.
- Surveillez la mise en vente de vos propres passeports et dossiers RH, pas seulement une publication sur un site de fuite.
Récurrente mais à faible volume dans le Golfe. Elle privilégie les groupes familiaux et les grands noms cotés pour lesquels une vente vaut l’effort.
Modérée. Le comportement provient des annonces du groupe lui-même. Nous n’avons pas de confirmation au niveau des incidents.
Une persona alignée sur la guerre et une nouvelle marque
- Nasir Security. A war-aligned persona that also claimed a UAE federal authority and the Kuwaiti Ministry of Interior. On 15 March it posted a claim against an Omani energy company with religious rhetoric and no data volume or proof, and the same claim appears in the forum record that day. We treat it as influence activity until evidence appears.
- Spirals. A new name in our data. Its only Omani claim is a national logistics group on 23 September, with sample links for terminal, drydock, and rail documents. Another tracker dates the claim to 26 September. We have no public profile and assume commodity tradecraft until evidence says otherwise.
Groupes antérieurs dans le registre omanais
- LockBit 3.0, Dispossessor, Babuk2, RansomHub. Entre 2023 et 2024, des revendications contre un groupe de négoce et d’industrie, une société de services pétroliers et une branche d’ingénierie du même groupe.
- Clop. Un développeur de pétrole et de gaz en juillet 2023 et un organisme du secteur de l’électricité en novembre 2025, un schéma compatible avec des campagnes qui exploitent une seule faille pour atteindre de nombreuses victimes, même si nous ne pouvons pas relier ces deux cas à une faille précise.
- Trigona, Fog, Meow, Termite, Sarcoma, Embargo. Une ou deux revendications chacun de 2023 à 2025 : un parfumeur, une université technique, une société de services pétroliers, un investisseur pétrolier national, un négociant en pétrochimie et un groupe de bâtiment et d’ingénierie.
- Qilin. Une société de logistique et un fabricant de biscuits en décembre 2025.
7. Au-delà des sites de fuite : les revendications des forums
Les équipes de rançongiciel publient leurs victimes sur leurs propres sites. Tous les autres publient sur des forums criminels : vendeurs de données, courtiers d’accès, hacktivistes et chercheurs de notoriété. Nous avons examiné six publications de forums visant Oman, parues entre le 22 septembre 2025 et le 30 septembre 2026, dont quatre dans la fenêtre du rapport. C’est un échantillon très court : nous le lisons donc comme un instantané, pas comme une tendance. Nous ne nommons aucune victime ici, hormis l’assureur déjà nommé sur un site de fuite dans le cas 2, parce que les revendications ne sont pas vérifiées et que nommer une cible peut amplifier une revendication non prouvée.
Ce que visent les six publications
- Aviation : 1. Une offre du 30 septembre d’une base de données d’aéroport que le vendeur étiquette à 17 millions d’enregistrements.
- Assurance et documents de véhicules : 1. La publication du 8 juillet (cas 2), la seule des six qui détaille son contenu : dix catégories, 8 Go et plus de 20 000 images, surtout des papiers d’identité et de véhicules.
- Énergie : 1. La revendication politique du 15 mars (cas 4).
- Sport : 1. Une publication du 12 janvier proposant 3 Go présentés comme provenant d’une fédération nationale de football.
- Secteur public et éducation, avant la fenêtre : 2. Des dossiers d’employés d’un organisme public (22 septembre 2025) et une publication nommant un site éducatif (27 novembre 2025).
Qui publie
Six pseudonymes ont fait six publications, une chacun, et la publication sur l’assureur provient d’Errësira. L’ensemble est trop petit pour montrer une concentration. Nasir Security est le seul pseudonyme qui apparaît aussi dans nos échantillons koweïtien et émirien.
L’offre sur l’aéroport doit être vérifiée avant toute réaction. Un chiffre de 17 millions d’enregistrements est élevé pour la population du pays, et les vendeurs comptent souvent des lignes ou des journaux, pas des personnes. Un exploitant d’aéroport devrait vérifier si un échantillon correspond à ses systèmes et quel âge ont les données.
Pourquoi cela compte pour le risque de rançongiciel
Les accès et les données vendus sur des forums sont la porte d’entrée de la chaîne du rançongiciel. Un registre de sept revendications de sites de fuite dit peu de choses de la quantité d’accès en vente, et nous ne pouvons relier aucune annonce à aucune revendication, et nous ne le faisons pas. La raison de surveiller les forums est l’intervalle entre une vente et une revendication publique, qui est généralement de quelques jours à quelques semaines. Le cas de l’assureur montre que l’intervalle peut aussi aller dans l’autre sens, avec une publication de forum qui apparaît après une annonce sur un site de fuite.
Confiance. Que les publications existent : élevée. Que chacune décrive une véritable violation : faible. Que l’une corresponde à un incident de rançongiciel : faible.
8. Mise à jour hors de la fenêtre du rapport : octobre 2026
Le 6 octobre, The Gentlemen a listé l’université de Buraimi, une université privée proche de la frontière émirienne. C’est la troisième revendication omanaise du groupe en 15 mois et sa deuxième en trois mois, et elle est hors de la fenêtre de ce rapport et des sept.
9. Comment ils entrent
Les sites de fuite montrent les victimes, pas les intrusions : cette section s’appuie donc sur des rapports publics régionaux et d’éditeurs. Le tableau cohérent :
- Équipements de bordure exposés et comptes valides. The Gentlemen opéreraient via des pare-feu et passerelles VPN exposés et des identifiants valides, et les affiliés de LockBit 5.0 via des comptes valides et des outils de gestion à distance.
- Accès achetés et identifiants volés. Les vendeurs de forums proposent accès et extraits de bases de données à bas prix, et les combolists alimentent le bourrage d’identifiants, la prise de contrôle de comptes et la compromission de messagerie d’entreprise.
- Confiance envers les fournisseurs. L’entrepreneur, le groupe d’entreprises aux annonces répétées et l’opérateur logistique se situent tous au sein de chaînes d’approvisionnement, ce qui est une hypothèse à examiner parmi d’autres.
10. Le cadre réglementaire
La loi omanaise sur la protection des données personnelles a été promulguée par le décret royal no 6 de 2022. Des commentaires de cabinets d’avocats indiquent que son règlement d’application a été pris par la décision ministérielle no 34 de 2024 et que la loi est devenue pleinement applicable le 5 février 2026, administrée par le ministère des Transports, des Communications et des Technologies de l’information. Les mêmes commentaires décrivent une obligation de notifier le régulateur sous 72 heures d’une violation pouvant mettre en danger les droits des personnes concernées, des amendes administratives pouvant atteindre 2 000 OMR par infraction, et des sanctions pénales plus lourdes pour les transferts illicites de données hors d’Oman. Nous n’avons pas vérifié ces points par rapport au texte du décret ou du règlement, et la page du ministère sur la protection des données personnelles est le point de départ officiel. Les établissements financiers et autres secteurs réglementés relèvent en outre de leurs propres régulateurs. Prenez un avis juridique pour tout cas précis. Nous ne sommes pas juristes.
11. Perspectives pour le T4 2026 et le T1 2027
Ce sont nos prévisions, pas des constats, et chacune repose sur les données limitées ci-dessus.
- Le volume des sites de fuite reste modéré, avec des séries. Une revendication a été enregistrée la première semaine d’octobre. Nous attendons deux à cinq revendications au trimestre, une fourchette à faible confiance reposant sur un très petit registre que l’activité des groupes et la couverture des sites de fuite pourraient modifier.
- The Gentlemen est le nom le plus susceptible de revenir. Elle compte trois revendications omanaises en 15 mois, la dernière le 6 octobre : attendez-vous à d’autres revendications contre des assureurs, des écoles et des prestataires de santé privés.
- Les noms de la logistique et des ports restent dans le viseur. Les documents opérationnels ont de la valeur, et une nouvelle marque qui présente un échantillon sera probablement suivie par d’autres.
- Les annonces répétées continuent. Les organisations déjà listées ont plus de chances de réapparaître que les cibles visées pour la première fois.
- Le flux de la guerre est un facteur imprévisible. Les ports et les sites d’énergie ont été des cibles physiques en mars. La dimension cyber a été mince dans nos données de sites de fuite, mais elle peut apparaître rapidement.
12. Que faire ce trimestre
- Commencez par la bordure de votre réseau. Recensez chaque VPN, pare-feu et passerelle d’accès distant exposé à Internet. Fixez un objectif interne proposé de 48 heures pour corriger les failles activement exploitées, utilisez des mesures compensatoires lorsque la correction ne peut être immédiate, et hiérarchisez selon l’exploitation confirmée, l’exposition, la criticité de l’actif et les consignes de l’éditeur.
- Vérifiez si vos identifiants sont en vente. Recherchez dans les journaux de voleurs d’informations, les combolists et les annonces de courtiers les comptes d’employés et de fournisseurs, changez les mots de passe des comptes dont les identifiants apparaissent, révoquez les sessions actives et vérifiez la réutilisation des mots de passe.
- Classez vos entrepreneurs et fournisseurs selon ce qu’ils détiennent. Les entrepreneurs, prestataires logistiques et distributeurs de votre chaîne d’approvisionnement détiennent vos plans, contrats et documents opérationnels. Demandez à chacun des preuves de MFA, d’EDR et de sauvegardes hors ligne.
- Si vous avez déjà été listé, considérez le dossier comme ouvert. Changez les identifiants qui étaient concernés, revoyez l’accès distant et vérifiez que le point d’entrée d’origine a été fermé.
- Surveillez les outils de gestion à distance que vous n’avez pas installés. Alertez sur les nouvelles tâches planifiées, les nouveaux agents de gestion à distance et les gros transferts sortants avant tout changement de fichier.
- Répétez le scénario de la double extorsion. Sachez qui notifie votre régulateur, qui informe le conseil et qui décide de négocier. Documentez-le et testez-le.
- Surveillez le nom de votre organisation. Les sites de fuite, les canaux Telegram et les forums de courtiers peuvent diffuser vos données avant que vous n’appreniez une violation. Une détection à ce stade peut faire gagner des jours.
Sources
- Check Point Research, The State of Ransomware Q1 2026
- Check Point, LockBit 5.0 returns
- Proven Data, LockBit 5.0 technical analysis and TTPs
- Infosecurity Magazine, The Gentlemen overtakes Qilin
- 2026 Iranian strikes on Oman (event timeline)
- SOCRadar, Dark Web Profile: DieNet
- Ministry of Transport, Communications and Information Technology, Personal Data Protection
- CMS, Oman personal data protection law: entering the enforcement phase (secondary source)
- DLA Piper, Oman's new implementing regulation (secondary source)
Les sources sont liées dans leur langue d’origine.
| Date | Groupe | Victime revendiquée | Secteur |
|---|---|---|---|
| 25 février 2026 | LockBit 5.0 | Al Alawi (Gulf Equipment & Technology division)Groupe familial actif depuis 1967 | Équipements industriels et négoce |
| 28 février 2026 | LockBit 5.0 | Tanuf Water (National Mineral Water Company)Producteur d’eau en bouteille | Agroalimentaire et boissons |
| 15 mars 2026 | Nasir Security | CC Energy DevelopmentRevendication politique, pas d’extorsion | Énergie |
| 18 mars 2026 | LockBit 5.0 | Abu Hatim CompanyEntrepreneur en ingénierie et construction | Construction et ingénierie |
| 6 juillet 2026 | The Gentlemen | Arabia Falcon Insurance CompanyAussi proposée sur un forum le 8 juillet | Assurance |
| 1er août 2026 | Black Nevas | OTE Group (Saad Bahwan Holding)Un autre suivi la date du 9 septembre | Automobile et activités diversifiées |
| 23 septembre 2026 | Spirals | Asyad GroupLiens d’échantillons proposés ; un autre suivi la date du 26 septembre | Logistique et ports |
Toutes les entrées sont des revendications non vérifiées de groupes publiées sur des sites de fuite. Les descriptions d’entreprises proviennent de profils commerciaux publics, pas des groupes, et nous ne les avons pas vérifiées. Les dates sont les plus anciennes que nous avons trouvées pour chaque revendication.
Sachez avant que cela ne soit publié.
ClairSec_ surveille les sites de fuite, les marchés de courtiers et les canaux Telegram à la recherche de votre nom et de celui de vos fournisseurs.
Surveillance des rançongiciels à Oman et en EMEA, revues d’exposition des fournisseurs et notes prêtes pour le conseil.