برمجيات الفدية وادعاءات سرقة البيانات في عُمان خلال الأرباع الثلاثة الأولى من عام 2026
سبعة ادعاءات مرصودة على مواقع التسريب ومرتبطة بعُمان في تسعة أشهر صدرت عن خمس مجموعات، وتقف LockBit 5.0 خلف ثلاثة منها في 21 يومًا. وقد تراجع ميل السنوات السابقة نحو قطاع الطاقة، بينما ظهرت مجموعة لوجستية وطنية وشركة تأمين على مواقع التسريب والمنتديات.
الخلاصة
خمس نتائج تهمّ مجالس الإدارة ومسؤولي أمن المعلومات في عُمان.
- لدى عُمان ثالث أكبر سجل بين الأسواق الخليجية الست التي نتتبعها، وتبدو 2026 أنشط سنواتها حتى الآن. سبعة ادعاءات مرصودة مقابل 45 في الإمارات و17 في السعودية، وستة في الكويت وخمسة في قطر وثلاثة في البحرين، مع اختلاف الرؤية من دولة إلى أخرى. وبحسب عدّنا سجّلت عُمان أربعة ادعاءات في 2023 وستة في كل من 2024 و2025. ووتيرة 2026 البالغة سبعة في تسعة أشهر أعلى، لكن السنوات الأقدم تستند إلى بيانات أرق، لذلك نقرأ ذلك بوصفه مؤشرًا.
- علامة واحدة قدّمت ثلاثة ادعاءات في ثلاثة أسابيع. نشرت LockBit 5.0 مجموعة معدات صناعية ومنتج مياه معبأة ومقاول إنشاءات بين 25 فبراير و18 مارس، في الأسابيع نفسها التي نشرت فيها ثلاث شركات كويتية. ولا تملك أي مجموعة أخرى أكثر من ادعاء واحد هنا.
- تراجع الميل إلى الطاقة. سمّت خمسة من ادعاءاتنا الستة عشر بين 2023 و2025 شركات طاقة وخدمات نفطية. وفي 2026 لا يسمّيها أي من ادعاءات الابتزاز الستة. أما الادعاء الوحيد في قطاع الطاقة، ضد مطوّر نفط وغاز، فمنشور سياسي بلا دليل.
- ظهرت أسماء بنية تحتية وتأمين في أواخر النافذة. أُدرجت شركة تأمين في 6 يوليو وعُرضت مجددًا في منتدى بعد يومين، في منشور يعدّد مستندات هوية ومركبات. وأُدرجت مجموعة لوجستية وطنية، لها موانئ وحوض سفن وسكك حديدية، في 23 سبتمبر مع روابط عينات. وهذه الادعاءات غير مؤكدة.
- الحرب مادية أولًا. طالت مسيّرات إيرانية موانئ عُمانية في مارس، لكن بياناتنا لمواقع التسريب تضم ادعاءً واحدًا مرتبطًا بالحرب، ولم يقترن بدليل. لذلك، ينبغي أن تركز إجراءات الدفاع على سلوك المجموعات وأساليبها، لا على المؤشرات المحلية وحدها.
نقيّم مستوى الخطر على الشركات التجارية المتوسطة والمقاولين في عُمان بأنه متوسط. أما على مشغّلي اللوجستيات والموانئ وشركات التأمين وشركات الطاقة فنقيّمه بأنه مرتفع نسبيًا، بفعل ادعاءات أواخر النافذة والسياق الجيوسياسي. وهذه تقييمات منا مبنية على سجل صغير.
1. النطاق، وما تحتمله الأرقام
يغطي هذا التقرير الادعاءات التي تستهدف منشآت عمانية والمنشورة بين 1 يناير و30 سبتمبر 2026. أما الادعاء المؤرخ في 6 أكتوبر (جامعة البريمي) فنذكره بصورة منفصلة بوصفه تطورًا لاحقًا، ولا يدخل في الادعاءات السبعة ولا في الأرقام الفصلية. وستة من الادعاءات السبعة ادعاءات ابتزاز بدافع مالي. أما السابع، ضد شركة طاقة، فادعاء ذو إطار سياسي بلا عنصر فدية، ونحتسبه بصورة منفصلة حيث يهم الفرق. وتُحتسب الشركة المدرجة مرتين عن الحادثة نفسها مرة واحدة. ونُسند المنشأة إلى دولة بحسب مقرها الرئيسي أو عملياتها الأساسية، استنادًا إلى نطاقها وملفها العام. وتؤرّخ المتتبعات الادعاء نفسه أحيانًا بتواريخ مختلفة بفارق أيام إلى أسابيع، ونعرض التاريخين حيث يهم ذلك. وتختلف الرؤية من دولة إلى أخرى، فالأعداد ليست إجماليات كاملة للحوادث ولا مقياسًا متكافئًا للخطر الوطني.
تجدر مراعاة ثلاثة تحفظات عند قراءة النتائج التالية.
- مواقع التسريب، وهي المواقع التي تنشر عليها المجموعات البيانات المسروقة، لا تُظهر إلا الضحايا الذين لم يدفعوا أو لم يفاوضوا سرًا. قد يكون العدد الفعلي للحوادث أكبر. وفي أعداد صغيرة كهذه، يغيّر حادث واحد الصورة.
- ادعاء المجموعة ليس دليلًا على الاختراق. لم نتحقق بصورة مستقلة من صحة أي مجموعة من البيانات المنشورة.
- إسناد الضحية إلى دولة بعينها ليس دقيقًا دائمًا، وبعض الشركات تعمل في أنحاء المنطقة. لذا ينبغي التعامل مع أرقامنا بوصفها أعدادًا للحالات التي رصدناها، لا تقديرًا شاملًا لجميع الحوادث.
مصطلحات. RaaS (برمجيات الفدية كخدمة): نموذج يتيح لمطوري برمجيات الفدية توفير أدواتهم وبنيتهم التحتية لشركاء تابعين ينفذون الهجمات مقابل تقاسم العائد. EDR (أنظمة الكشف والاستجابة عند نقطة النهاية): تقنيات أمنية ترصد الأنشطة على الأجهزة والخوادم، وتساعد على اكتشاف التهديدات والاستجابة لها. وسيط الوصول الأولي: جهة تبيع وصولًا جاهزًا إلى شبكة مخترقة أو إلى حسابات تتيح الدخول إليها.
2. الخط الزمني: دفعة في فبراير وربيع هادئ وعودة في نهاية الصيف
النمط دفعتان بينهما فجوة. وقعت أربعة ادعاءات بين 25 فبراير و18 مارس، منها المنشور السياسي، ولم يظهر شيء بين 19 مارس و5 يوليو. ثم تلتها ثلاثة بمعدل واحد شهريًا: 6 يوليو و1 أغسطس و23 سبتمبر، من ثلاث مجموعات مختلفة. ووصل ادعاء آخر، ضد جامعة، في 6 أكتوبر خارج النافذة. ولا تستطيع التواريخ وحدها أن تبيّن هل تعكس الفجوة توقفًا في النشاط أم توقيت رؤيتنا للإدراجات.
تتمثل أبرز تداعيات الحرب المرصودة في البُعد المادي. بحسب الخط الزمني العام، ضربت مسيّرات إيرانية مينائي الدقم وصلالة في 3 مارس، فأصابت خزانات وقود في صلالة وعلّقت عمليات الحاويات هناك، مع ضربات أخرى على صحار ومواقع ساحلية أخرى. ويذكر ملف SOCRadar عن مجموعة حجب الخدمة المؤيدة لإيران DieNet عُمان ضمن ادعاء واحد متعدد الدول يتصل بأنظمة التحكم الصناعي في مارس، ويقول الملف نفسه إن DieNet كثيرًا ما تضخّم ادعاءاتها. وتضم بياناتنا لمواقع التسريب ادعاءً واحدًا مرتبطًا بالحرب، ضد شركة طاقة في 15 مارس، دون دليل. وتتصل الحرب بتقييم الخطر، لكنها ليست دليلًا على ارتفاع الهجمات السيبرانية على المنشآت العمانية، ولا تُظهر بياناتنا ارتفاعًا كهذا.
3. المجموعات في لمحة
خمس مجموعات أنتجت سبعة ادعاءات، وقدّمت LockBit 5.0 ثلاثة منها. ولا تظهر LockBit 5.0 في بياناتنا السعودية أو الإماراتية أو القطرية، لكنها ادّعت أيضًا ثلاث شركات كويتية. وThe Gentlemen هي المجموعة الوحيدة هنا التي تعمل أيضًا في الإمارات والسعودية وقطر. وأدرجت Qilin شركتين عمانيتين في ديسمبر 2025، شركة لوجستيات ومصنّع بسكويت، وهما قبل هذه النافذة مباشرة.
4. من هو المستهدف
تصنيفنا للادعاءات السبعة. يُحتسب كل ادعاء مرة واحدة.
- المجموعات الصناعية والإنشائية والتجارية: 3. قسم معدات صناعية في مجموعة عائلية، ومقاول إنشاءات، ومجموعة سيارات وأنشطة متنوعة.
- الأغذية والمشروبات: 1. منتج مياه معبأة.
- التأمين: 1. Arabia Falcon Insurance Company.
- اللوجستيات والموانئ: 1. مجموعة أسياد، مزوّد لوجستي وطني.
- الطاقة، ادعاء سياسي: 1. CC Energy Development، ادّعتها جهة مرتبطة بالحرب.
تغيّرت خريطة القطاعات. في السنوات من 2023 إلى 2025 يميل سجلنا نحو خدمات النفط والغاز وتاجر بتروكيماويات ومستثمر نفطي وطني. وفي 2026 تحولت ادعاءات الابتزاز نحو مجموعات تجارية وشركة تأمين ومشغّل لوجستي. وأهم اسم هو المجموعة اللوجستية، لأن وثائق الموانئ وأحواض السفن والسكك الحديدية قريبة من البنية التحتية الوطنية.
سجل ينتقل من النفط إلى اللوجستيات سجل يتبع المال لا خط الأنابيب.
5. ملفات الحالات
تُظهر الأعداد شكل المشكلة، وتُظهر الحالات الفردية كيف تعمل. تبيّن كل حالة أدناه ما جرى ادعاؤه، وما يوحي به التوقيت والبنية، ومدى ثقتنا به.
الحالة 1. ثلاثة ادعاءات من LockBit 5.0 في 21 يومًا (من 25 فبراير إلى 18 مارس)
الادعاءات. قسم Gulf Equipment & Technology التابع لمجموعة العلوي، وهي مجموعة عائلية تعمل منذ 1967 (25 فبراير). وطانوف للمياه، منتج مياه معبأة (28 فبراير). وأبو حاتم، مقاول هندسي وإنشائي (18 مارس).
القراءة. أُدرجت ثلاث شركات متوسطة الحجم من قطاعات مختلفة في ثلاثة أسابيع، في الأسابيع نفسها التي أدرجت فيها LockBit 5.0 ثلاث شركات كويتية. وستة ادعاءات في سوقين صغيرين خلال نحو سبعة أسابيع تتسق مع شريك تابع أو أكثر يعمل على مخزون وصول إقليمي، لكن الأدلة لا تثبت وجود اختراق أو مورّد أو ناقل مشترك. والمقاول أكثر الأسماء فائدة لفرق سلسلة الإمداد، لأن المقاولين يحتفظون برسومات وملفات مشاريع عملائهم.
الثقة. مرتفعة في الأعداد والتواريخ. منخفضة في سبب تشكّل هذه الدفعة.
الحالة 2. شركة تأمين مدرجة مرتين في يومين (6 و8 يوليو)
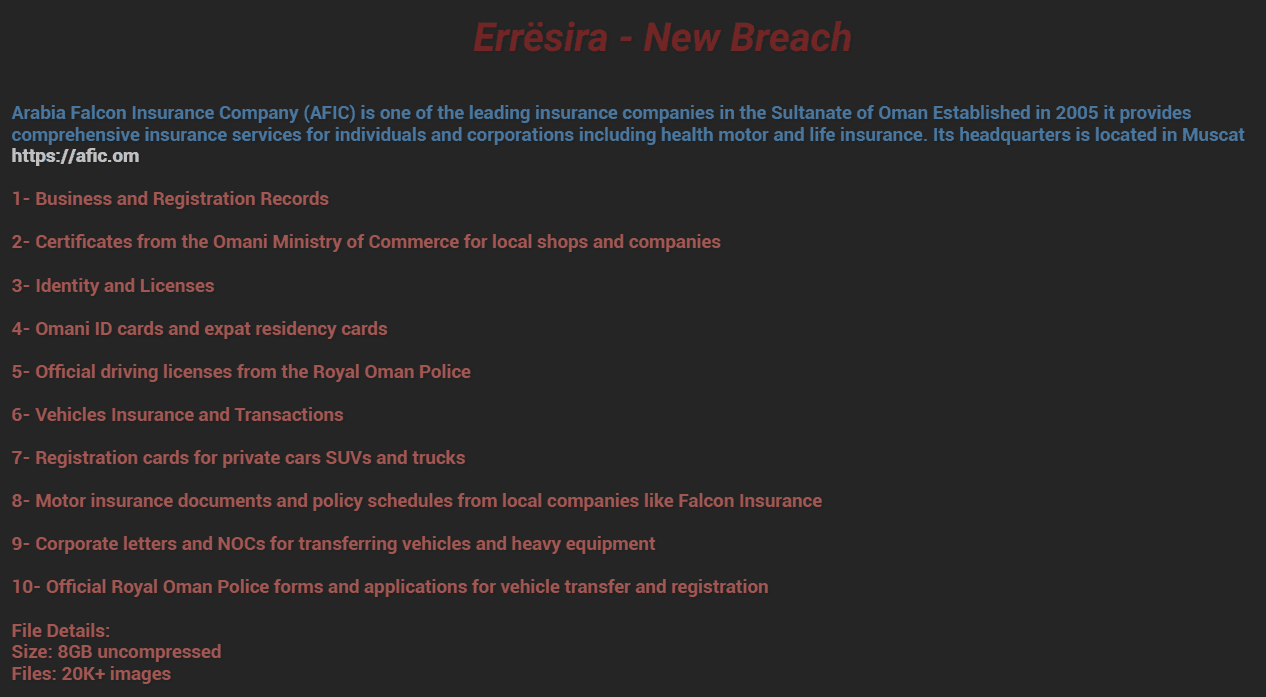
الادعاء. في 6 يوليو أدرجت The Gentlemen شركة Arabia Falcon Insurance Company، شركة تأمين في مسقط تشكّلت بدمج شركتي تأمين محليتين. وفي 8 يوليو نشر بائع في منتدى، هو Errësira، موضوع بيع بعنوان «New Breach» يسمّي الشركة نفسها. ويعدّد المنشور عشر فئات من المواد: سجلات تسجيل الأعمال، وشهادات وزارة التجارة، وبطاقات الهوية العمانية وبطاقات إقامة الوافدين، ورخص القيادة الصادرة عن شرطة عمان السلطانية، وبطاقات تسجيل المركبات، ووثائق تأمين المركبات وجداول الوثائق «من شركات محلية مثل» شركة التأمين، ومراسلات الشركات لنقل المركبات والمعدات الثقيلة، ونماذج الشرطة لنقل المركبات وتسجيلها. ويذكر الحجم بـ 8 جيجابايت دون ضغط و20,000 صورة أو أكثر، ويقول إن عينات أُرفقت، ويطلب العروض الجادة عبر المراسلة الخاصة. وقد حذفنا بيانات تواصل البائع.
القراءة. لا يصف المنشوران الشيء نفسه. فإدراج المجموعة لم يتضمن حجم بيانات رأيناه. وقائمة المنتدى تُقرأ كمجموعة مستندات ممسوحة ضوئيًا تُتداول في معاملات تسجيل المركبات ونقلها وتأمينها، وتتحدث عن عدة شركات تأمين لا شركة واحدة. وقد يعني ذلك أن المواد جاءت من شركة التأمين، أو من وسيط أو وكيل يعالج أوراق المركبات لعدة شركات، أو من مزيج. ولا تخبرنا الأدلة أيّها، ولا تُظهر أن المنشورين من اختراق واحد. وإن صحّ العرض، فإن المتأثرين هم مالكو مركبات وممثلو شركات قُدّمت مستنداتهم، لا حملة وثائق هذه الشركة وحدهم. وصور بطاقات الهوية والرخص قابلة لإعادة الاستخدام مباشرة في انتحال الهوية والاحتيال، وسيكون التصيد اللاحق الذي يقتبس تفاصيل مركبات حقيقية مقنعًا.
الثقة. مرتفعة في وجود المنشورين. منخفضة في صحة أي منهما كاملةً، ومنخفضة في أنهما يصفان مجموعة البيانات نفسها.
الحالة 3. مجموعة لوجستية وطنية، مع عينات (23 سبتمبر)
الادعاء. في 23 سبتمبر أدرجت مجموعة تُدعى Spirals مجموعة أسياد، مزوّد اللوجستيات الوطني في عُمان، ووسمت وثائق المحطات وحوض السفن والسكك الحديدية بأنها متاحة وربطت ملفات عينات. وتؤرّخ متتبعات أخرى الادعاء في 26 سبتمبر.
القراءة. عرض العينات وسيلة لإثبات الحيازة ولرفع الضغط. ووثائق المحطات وحوض السفن والسكك الحديدية ملفات تشغيلية وهندسية لا مجرد سجلات مكتبية، ولذلك يهم هذا الادعاء أكثر مما يوحي به حجمه. وليس لدينا ملف عام عن Spirals، فلا نستطيع القول إلى أي مدى كانت ادعاءاتها السابقة موثوقة. وعلى مشغّلي الموانئ واللوجستيات في الخليج قراءته تنبيهًا لفحص ما يحتفظ به مورّدوهم ومقاولوهم.
الثقة. متوسطة في وجود الإدراج. منخفضة في محتوى العينات.
الحالة 4. ادعاء سياسي ضد شركة طاقة (15 مارس)
الادعاء. في 15 مارس، بعد أسبوعين من ضرب مسيّرات إيرانية موانئ عُمانية، نشرت Nasir Security ادعاءً ضد CC Energy Development، مطوّر نفط وغاز، بخطاب ديني ودون حجم بيانات. ويظهر الادعاء نفسه في سجل المنتديات في ذلك اليوم. وكانت الشركة نفسها قد أُدرجت من مجموعة أخرى في 2023.
القراءة. ادّعت الجهة نفسها أيضًا هيئة اتحادية في الإمارات ووزارة الداخلية الكويتية. وهذا يُقرأ نشاط تأثير مرتبطًا بالحرب: فلا فدية ولا مهلة ولا سعر. ومع ذلك قد يستدعي ادعاء كهذا تحقيقًا فعليًا، لأن كلفة تجاهله أعلى من كلفة التحقق منه.
الثقة. مرتفعة في نشر الادعاء. منخفضة في وقوع أي اختراق.
الحالة 5. مجموعة متنوعة على قائمة علامة جديدة (1 أغسطس)
الادعاء. في 1 أغسطس أدرجت Black Nevas مجموعة OTE، جزء من سعد بهوان القابضة، وهي مجموعة متنوعة توزّع عدة علامات سيارات وإلكترونيات ومركّزات بوليمرات في أربع دول. وتؤرّخ متتبعات أخرى الادعاء في 9 سبتمبر، وهو التاريخ نفسه الذي تسجّله لشركة مجوهرات سعودية.
القراءة. تبيع Black Nevas أيضًا البيانات المسروقة مباشرة إلى جانب ابتزاز الضحية، وقد عرضت إدراجاتها الإماراتية الوصول إلى شبكات مؤسسية. وبالنسبة لمجموعة متنوعة تعمل في عدة دول، قد يمس إدراج عماني شركاء في أماكن أخرى، وعلى شركاء علاماتها وموزّعيها فحص تعرضهم.
الثقة. متوسطة في وجود الإدراج. منخفضة في المحتويات. والتاريخ غير مؤكد بفارق نحو خمسة أسابيع.
الحالة 6. مجموعة استُهدفت أربع مرات في ثلاث سنوات
الادعاءات. تظهر مجموعة شركات توويل في سجلنا أربع مرات: LockBit 3.0 في يونيو 2023، وDispossessor في نوفمبر 2023، وBabuk2 وRansomHub في اليوم نفسه في أغسطس 2024 لذراع هندسية، وLockBit 5.0 في مايو 2025 للشركة القابضة. وأُدرجت شركة خدمات حقول نفطية خاصة مرتين في 2024، من LockBit 3.0 في أبريل ومن Meow في أغسطس.
القراءة. الإدراج مرة واحدة لا ينهي الانكشاف. وقد تعكس الإدراجات المتكررة وصولًا لم يُغلق، أو بيانات اعتماد أُعيد استخدامها، أو بيانات مشتركة أُعيد بيعها، أو ببساطة هدفًا كبيرًا ظاهرًا. ولا يبيّن السجل العام أيّها. وعلى المؤسسات التي أُدرجت سابقًا أن تعدّ الإدراج الأول خطرًا قائمًا لا حدثًا مغلقًا.
الثقة. مرتفعة في التواريخ. منخفضة في سبب التكرار.
6. جهات التهديد النشطة: الحضور والدافع والتكتيكات
خمس جهات تقف خلف الادعاءات السبعة كلها. معلوماتها التقنية العامة مصدرها تقارير حوادث عالمية لا الحالات العمانية. ليس لدينا دليل على مستوى الحادثة من الضحايا العمانيين، لذا ينبغي فهم التكتيكات أدناه على أنها أساليب معروفة عن كل مجموعة عمومًا، لا إثباتًا لما جرى لشركة عمانية بعينها. تشير معرّفات التقنيات إلى MITRE ATT&CK.
ملخص: الدافع والحضور
| الجهة | النوع والدافع | ادعاءات عُمان | الحضور |
|---|---|---|---|
| LockBit 5.0 | RaaS، مالي | 3 | ثلاثة ادعاءات في 21 يومًا |
| The Gentlemen | RaaS، مالي | 1 | ثاني هدف عماني في 15 شهرًا |
| BlackNevas | ابتزاز وبيع بيانات | 1 | يختلف التاريخ بحسب المتتبع |
| Spirals | برمجيات فدية، علامة جديدة | 1 | دون ملف عام |
| Nasir Security | جهة مرتبطة بالحرب | 1 | ادعاء سياسي دون دليل |
القواسم المشتركة بين الجهات
تختلف أسماء المجموعات لكن أساليب عملها تتشابه. وعلى مستوى النشاط العالمي الموثق، تسرق مجموعتا برمجيات الفدية كخدمة اللتان نعرضهما البيانات لنشرها قبل التشفير أو معه، وتعطّل The Gentlemen أيضًا أدوات الأمان. ولا يثبت ذلك استخدام هذه الأساليب في الادعاءات العمانية الواردة في هذا التقرير.
| التقنية | The Gentlemen | LockBit 5.0 |
|---|---|---|
| T1190استغلال تطبيق مواجه للجمهور | ● | · |
| T1078حسابات شرعية (بيانات اعتماد صحيحة) | ● | · |
| T1566التصيد | · | · |
| T1199استغلال علاقة الثقة مع جهة خارجية (مثل مورّد) | · | · |
| T1562.001تعطيل أدوات الحماية الأمنية | ● | · |
| T1021 / T1569خدمات عن بُعد وإنشاء الخدمات وتشغيلها | ● | · |
| T1567التسريب عبر خدمة ويب | ● | ● |
| T1490تعطيل آليات الاستعادة | · | · |
| T1486تشفير البيانات للتأثير | ● | ● |
| T1485 / T1561إتلاف البيانات ومسح الأقراص | · | · |
العلامات تعكس التقارير العامة عن كل مجموعة عالميًا، لا أدلة حوادث عمانية.
ملفات مجموعات التهديد
LockBit 5.0
برمجيات فدية كخدمة، بدافع مالي
الملف التقني الكامل: الثغرات وتقنيات ATT&CK والأدوات ←
تعرضت علامة LockBit لتعطيل من جهات إنفاذ القانون في فبراير 2024، ثم أُعيد إطلاقها بإصدارها الخامس في أواخر 2025. وتتعامل تقارير الجهات المتخصصة مع العملية الجديدة بوصفها امتدادًا للعلامة القديمة، بشركاء تابعين عملوا مع الإصدارات السابقة.
فريق مركزي يدير المشفّر وموقع التسريب، بينما ينفذ الشركاء التابعون الاختراقات. وتفيد جهات متخصصة بأن شروط برنامج الشركاء تمنع استهداف المنشآت في منطقة ما بعد الاتحاد السوفيتي وتسمح باستهداف البنية التحتية الحرجة والمنشآت الطبية، ما يلقي المسؤولية على الشريك التابع. وفي 2026 استخدمت بعض المنشورات نطاقات خاصة بالضحية ونسخ تورنت خاصة، فلم تعد صفحة موقع تسريب واحدة تُظهر كل ما نشرته المجموعة.
مالي، عبر الابتزاز المزدوج.
ثلاثة ادعاءات في 21 يومًا: قسم Gulf Equipment & Technology التابع لمجموعة العلوي (25 فبراير)، وطانوف للمياه (28 فبراير)، وأبو حاتم (18 مارس). وادّعت Towell International Holding في مايو 2025. وادّعت أيضًا ثلاث شركات كويتية بين 26 يناير و13 مارس.
- تصف تحليلات الجهات المتخصصة قيام الشركاء التابعين بترسيخ البقاء عبر PowerShell والمهام المجدولة وتعديلات السجل (T1059.001 وT1053.005 وT1112).
- استخدام مكثف للأدوات النظام المدمجة وأدوات المراقبة والإدارة عن بُعد للاندماج مع العمليات الإدارية المعتادة (T1219).
- سرقة البيانات قبل التشفير، ثم التهديد بنشرها (T1567 وT1486).
- مهام مجدولة ومفاتيح تشغيل جديدة في السجل أنشأها PowerShell، خاصة على الخوادم.
- أدوات إدارة عن بُعد لم يثبّتها فريق تقنية المعلومات، ونقل بيانات كبير إلى الخارج قبل أي تغيير في الملفات.
من المرجح أن تواصل ادعاء شركات متوسطة الحجم على دفعات. وفي الكويت قدّمت ثلاثة ادعاءات في ثمانية أسابيع، ثم لم تقدّم شيئًا.
متوسطة. نموذج الشركاء التابعين والأدوات موثّقان لدى الجهات المتخصصة. أما سبب ظهور ثلاثة ادعاءات كويتية في فترة قصيرة فهو استنتاج منا فقط.
The Gentlemen
برمجيات فدية كخدمة، بدافع مالي · يُعرف أيضًا: Storm-2697 (Microsoft)
الملف التقني الكامل: الثغرات وتقنيات ATT&CK والأدوات ←
تفيد تقارير جهات متخصصة بأنها تأسست في منتصف عام 2025 بعدما غادر مؤسسها، وهو شريك تابع سابق في Qilin يُعرف باسم Hastalamuerte، بسبب عمولة غير مدفوعة تبلغ نحو 48,000 دولار. ولم نتحقق من ذلك بصورة مستقلة. أطلقت برنامجًا للشركاء التابعين في سبتمبر 2025.
فريق مركزي صغير يزوّد الشركاء التابعين بحزمة جاهزة لتنفيذ الهجمات: دليل عمل وأدوات نفقية وأداة داخلية لتعطيل حلول EDR. ابتزاز مزدوج. أحصت Check Point 166 ضحية في الربع الأول 2026، بزيادة 315% عن الربع الرابع 2025. وتضعها إحدى الإحصاءات قبل Qilin في الفترة من مارس إلى مايو 2026، بنحو 300 ضحية مُعلنة.
مالي، عبر نموذج الابتزاز المزدوج. تتضمن بعض سجلات الضحايا المنشورة تفاصيل من ملفات شركات تجارية، مثل الإيرادات وعدد الموظفين. وقد تأتي هذه المعلومات من إثراء طرف ثالث، فلا تثبت أن المجموعة تختار ضحاياها أو تحدد فديتها بحسب الإيرادات.
ادعاء واحد ضمن النافذة: Arabia Falcon Insurance Company (6 يوليو). وكانت قد ادّعت مستشفى الشفاء عُمان، وهو مستشفى خاص، في يوليو 2025، وجامعة البريمي في 6 أكتوبر 2026 خارج النافذة. ولدى المجموعة سبعة ادعاءات في الإمارات وستة في المملكة واثنان في قطر.
- الوصول عبر أجهزة الشبكة الطرفية المكشوفة وبيانات الاعتماد الصحيحة (T1190 وT1078). تذكر تقارير عامة أن المجموعة تحتفظ بقواعد بيانات لأجهزة شبكات سعودية مخترقة.
- تفيد أبحاث الجهات المتخصصة بالتهرّب من آليات الدفاع عبر GentleKiller، أداة داخلية تعتمد على إساءة استخدام برامج تشغيل ضعيفة (BYOVD). ثمانية أنواع من برامج التشغيل توقف أكثر من 400 عملية مرتبطة بمنتجات 48 مورّدًا أمنيًا (T1562.001).
- مشفّر لويندوز مكتوب بلغة Go ومشوَّش بأداة Garble. ينتشر ذاتيًا، بحسب تحليل جهات متخصصة، عبر محاولة استخدام 21 آلية للتنفيذ عن بُعد ضد كل جهاز يمكنه الوصول إليه (T1021 وT1569).
- سرقة البيانات قبل التشفير، ثم التهديد بنشرها (T1567 وT1486).
- تحميل برامج تشغيل على مستوى النواة على خوادم لم تحمّلها من قبل، وتوقف خدمات الأمان تباعًا في وقت قصير.
- جهاز واحد ينشئ اتصالات SMB أو جلسات وصول عن بُعد مع عدد كبير من الأجهزة خلال دقائق.
- حسابات مسؤول جديدة وعمليات دخول غير معتادة على جدران الحماية وبوابات VPN.
من المرجح أن تواصل نشر ضحايا خليجيين خلال الأيام التسعين القادمة، ووتيرتها في المملكة في ارتفاع.
مرتفعة في تحديد هوية المجموعة وأدواتها، إذ تؤكدها جهات متعددة. متوسطة في منطق استهداف الخليج، وهو استنتاج منا.
BlackNevas
عملية ابتزاز وبيع بيانات، بدافع مالي
الملف التقني الكامل: الثغرات وتقنيات ATT&CK والأدوات ←
رُصدت أول مرة في نوفمبر 2024، ويُعتقد أنها مشتقة من عائلة Trigona. تشفير AES وRSA مزدوج وابتزاز مزدوج.
تبيع البيانات المسروقة مباشرة إلى جانب ابتزاز الضحية. تدعو إعلاناتها المشترين إلى مراسلة عنوان تواصل للحصول على عينات. وفي إعلاناتها الإماراتية لعام 2025 عرضت أيضًا الوصول إلى شبكة الضحية، وفي إحداها موظفًا في قسم تقنية المعلومات يُضغط عليه للتعاون بمواد تحرجه. سجلها الخليجي: ادعاءان إماراتيان في أكتوبر 2025 (سلسلة بقالة ومجموعة إنشاءات)، ومجموعة عُمانية قابضة وشركة مجوهرات سعودية في سبتمبر 2026.
مالي. تتعامل مع البيانات المسروقة بوصفها مخزونًا قابلًا للبيع.
ادعاء واحد ضمن النافذة: مجموعة OTE، جزء من سعد بهوان القابضة (1 أغسطس؛ ويؤرّخه متتبع آخر في 9 سبتمبر). وسمّى ادعاء سابق شركة تجزئة بقالة إقليمية في الإمارات.
- سرقة بيانات بحجم كبير، تشمل بيانات SQL وSAP ونسخ جوازات سفر الموظفين، ثم البيع أو الابتزاز (T1005 وT1567).
- ضغط على أفراد، ومنه استهداف موظف في تقنية المعلومات بمواد محرجة للحصول على تعاونه (نمط T1078 وT1199).
- اعتبر اتصال الغرباء بالموظفين، خاصة في تقنية المعلومات والمالية، حادثة أمنية. وفّر للموظفين قناة آمنة للإبلاغ عن الإكراه.
- راقب رصد جوازات موظفيك وملفات الموارد البشرية ضمن عروض البيع، لا منشور موقع التسريب وحده.
متكررة لكن بحجم منخفض في الخليج. تفضّل المجموعات العائلية والأسماء المدرجة الكبيرة حيث يستحق البيع الواحد العناء.
متوسطة. السلوك مستمد من إعلانات المجموعة نفسها، وليس لدينا تأكيد على مستوى الحادثة.
جهة مرتبطة بالحرب وعلامة جديدة
- Nasir Security. جهة تهديد مرتبطة بالحرب ادّعت أيضًا هيئة اتحادية في الإمارات ووزارة الداخلية الكويتية. وفي 15 مارس نشرت ادعاءً ضد شركة طاقة عمانية بخطاب ديني ودون حجم بيانات أو دليل، ويظهر الادعاء نفسه في سجل المنتديات في اليوم ذاته. نتعامل معه بوصفه نشاط تأثير إلى أن يظهر دليل.
- Spirals. اسم جديد في بياناتنا. ادعاؤه العماني الوحيد ضد مجموعة لوجستية وطنية في 23 سبتمبر، مع روابط عينات لوثائق محطات وحوض سفن وسكك حديدية. وتؤرّخ متتبعات أخرى الادعاء في 26 سبتمبر. ليس لدينا ملف عام عنه، ونفترض أساليب شائعة إلى أن يثبت العكس.
مجموعات سابقة في السجل العُماني
- LockBit 3.0 وDispossessor وBabuk2 وRansomHub. بين 2023 و2024، ادعاءات ضد مجموعة تجارية وصناعية وشركة خدمات حقول نفطية وذراع هندسية للمجموعة نفسها.
- Clop. مطوّر نفط وغاز في يوليو 2023 وجهة في قطاع الكهرباء في نوفمبر 2025، وهو نمط يتسق مع حملات تستغل ثغرة واحدة للوصول إلى ضحايا كثيرين، وإن كنا لا نستطيع ربط هاتين المجموعتين بثغرة بعينها.
- Trigona وFog وMeow وTermite وSarcoma وEmbargo. ادعاء أو اثنان لكل منها بين 2023 و2025: شركة عطور وجامعة تقنية وشركة خدمات حقول نفطية ومستثمر نفطي وطني وتاجر بتروكيماويات ومجموعة بناء وهندسة.
- Qilin. شركة لوجستيات ومصنّع بسكويت في ديسمبر 2025.
7. ما بعد مواقع التسريب: ادعاءات المنتديات
تنشر عصابات برمجيات الفدية ضحاياها على مواقعها الخاصة. أما بقية الجهات فتنشر في المنتديات الإجرامية: بائعو البيانات ووسطاء الوصول والهاكتيفيست وطالبو الشهرة. راجعنا ستة منشورات في المنتديات تستهدف عُمان، نُشرت بين 22 سبتمبر 2025 و30 سبتمبر 2026، أربعة منها داخل نافذة التقرير. هذه عيّنة قصيرة جدًا، لذا نتعامل معها بوصفها لقطة لا مؤشرًا على اتجاه. لا نذكر أسماء الضحايا هنا، باستثناء شركة التأمين المذكورة أصلًا على موقع تسريب في الحالة 2، لأن الادعاءات غير مؤكدة وقد تؤدي تسمية الجهة المستهدفة إلى تضخيم ادعاء غير مثبت.
ما تستهدفه المنشورات الستة
- الطيران: 1. عرض في 30 سبتمبر لقاعدة بيانات مطار يصفها البائع بأنها 17 مليون سجل.
- التأمين ومستندات المركبات: 1. منشور 8 يوليو (الحالة 2)، وهو الوحيد بين الستة الذي يعدّد محتوياته: عشر فئات و8 جيجابايت وأكثر من 20,000 صورة، أغلبها أوراق هوية ومركبات.
- الطاقة: 1. الادعاء السياسي في 15 مارس (الحالة 4).
- الرياضة: 1. منشور في 12 يناير يعرض 3 جيجابايت يُقال إنها من هيئة كرة قدم وطنية.
- الحكومة والتعليم، قبل النافذة: 2. سجلات موظفين من جهة حكومية (22 سبتمبر 2025) ومنشور يسمّي موقعًا تعليميًا (27 نوفمبر 2025).
من ينشر
نشر ستة أسماء مستعارة ستة منشورات، منشور لكل منها، وجاء منشور شركة التأمين من Errësira. والمجموعة أصغر من أن تُظهر تركّزًا. وNasir Security هو الاسم الوحيد الذي يظهر أيضًا في عيّناتنا الكويتية والإماراتية.
يحتاج عرض المطار إلى تحقق قبل أي ردّ فعل. فرقم 17 مليون سجل كبير قياسًا بعدد سكان البلاد، وغالبًا ما يعدّ البائعون صفوفًا أو سجلات لا أشخاصًا. وعلى مشغّل المطار أن يتحقق من تطابق أي عينة مع أنظمته ومن عمر البيانات.
لماذا يهم هذا لخطر برمجيات الفدية
الوصول والبيانات المباعة في المنتديات هي واجهة سلسلة برمجيات الفدية. وسجل مواقع التسريب البالغ سبعة ادعاءات لا يقول الكثير عن حجم الوصول المعروض للبيع، ولا يمكننا ربط أي إعلان بأي ادعاء ولا نفعل. وسبب مراقبة المنتديات هو الفاصل بين البيع والادعاء العلني، وهو عادةً من أيام إلى أسابيع. وتُظهر حالة شركة التأمين أن الفاصل قد يجري في الاتجاه المعاكس، بظهور منشور في منتدى بعد إدراج على موقع تسريب.
مستوى الثقة. الثقة في وجود المنشورات: مرتفعة. الثقة في أن كلًا منها يصف اختراقًا حقيقيًا: منخفضة. الثقة في ارتباط أي منها بحادثة فدية: منخفضة.
8. تحديث خارج نطاق التقرير: أكتوبر 2026
في 6 أكتوبر أدرجت The Gentlemen جامعة البريمي، وهي جامعة خاصة قرب الحدود الإماراتية. وهو ثالث ادعاء عماني للمجموعة في 15 شهرًا وثانيها في ثلاثة أشهر، وهو خارج نافذة هذا التقرير ولا يدخل في الادعاءات السبعة.
9. كيف يدخلون
تُظهر مواقع التسريب الضحايا لا الاختراقات، لذا يعتمد هذا القسم على تقارير إقليمية وتقارير جهات متخصصة عامة. الصورة المتسقة:
- أجهزة الشبكة الطرفية المكشوفة والحسابات الصحيحة. يُرصد عمل The Gentlemen عبر جدران حماية وبوابات VPN مكشوفة وبيانات اعتماد صحيحة، وعمل شركاء LockBit 5.0 عبر حسابات صحيحة وأدوات إدارة عن بُعد.
- شراء الوصول وبيانات اعتماد مسروقة. يعرض بائعو المنتديات الوصول ومقتطفات قواعد البيانات بأسعار زهيدة، وتغذّي قوائم الدمج هجمات حشو بيانات الاعتماد والاستيلاء على الحسابات واختراق البريد الإلكتروني للأعمال.
- الثقة بالموردين. يقع المقاول ومجموعة الشركات ذات الإدراجات المتكررة والمشغّل اللوجستي كلها داخل سلاسل إمداد، وهي فرضية واحدة تستحق التحقق من بين فرضيات عدة.
10. الإطار التنظيمي
صدر قانون حماية البيانات الشخصية العماني بالمرسوم السلطاني رقم 6 لسنة 2022. وتفيد تعليقات مكاتب قانونية بأن لائحته التنفيذية صدرت بالقرار الوزاري رقم 34 لسنة 2024 وأن القانون أصبح نافذًا بالكامل في 5 فبراير 2026، وتتولى إدارته وزارة النقل والاتصالات وتقنية المعلومات. وتصف التعليقات نفسها التزامًا بإخطار الجهة التنظيمية خلال 72 ساعة من خرق قد يعرّض حقوق أصحاب البيانات للخطر، وغرامات إدارية تصل إلى 2,000 ريال عماني عن المخالفة، وعقوبات جنائية أشد على نقل البيانات خارج عُمان دون وجه حق. ولم نتحقق من هذه النقاط في نص المرسوم أو اللائحة، وصفحة الوزارة عن حماية البيانات الشخصية هي نقطة البداية الرسمية. وتخضع المؤسسات المالية والقطاعات المنظَّمة الأخرى لجهاتها الرقابية الخاصة إضافة إلى ذلك. استشر مستشارًا قانونيًا في أي حالة بعينها. لسنا قانونيين.
11. التوقعات للربع الرابع 2026 والأول 2027
هذه توقعات منا لا نتائج، ويستند كل منها إلى البيانات المحدودة أعلاه.
- يبقى حجم مواقع التسريب معتدلًا، مع دفعات. سُجّل ادعاء واحد في الأسبوع الأول من أكتوبر. نتوقع من ادعاءين إلى خمسة في الربع، وهو نطاق تقديري منخفض الثقة يستند إلى سجل صغير جدًا قد يتأثر بتغير نشاط المجموعات وتغطية مواقع التسريب.
- تبقى The Gentlemen الاسم الأرجح للتكرار. فلديها ثلاثة ادعاءات عمانية في 15 شهرًا، آخرها في 6 أكتوبر، فتوقع مزيدًا من الادعاءات ضد شركات التأمين والمدارس ومقدمي الرعاية الصحية الخاصة.
- تبقى أسماء اللوجستيات والموانئ في الواجهة. الوثائق التشغيلية ثمينة، ومن المرجح أن تتبع علامة جديدة تعرض عينة علامات أخرى.
- تستمر الإدراجات المتكررة. المجموعات التي أُدرجت سابقًا أرجح أن تظهر مجددًا من الأهداف التي تظهر لأول مرة.
- مسار الحرب ورقة غير محسومة. كانت الموانئ ومواقع الطاقة أهدافًا مادية في مارس. وكان البُعد السيبراني ضعيفًا في بيانات مواقع التسريب لدينا، لكنه قد يظهر سريعًا.
12. ما يجب فعله هذا الربع
- ابدأ بحافة شبكتك. احصر كل VPN وجدار حماية وبوابة وصول عن بُعد مواجهة للإنترنت. ضع هدفًا داخليًا مقترحًا لا يتجاوز 48 ساعة لتحديث الثغرات التي يجري استغلالها فعليًا، واعتمد ضوابط تعويضية حيث يتعذر التحديث الفوري، وحدّد الأولوية بحسب تأكيد الاستغلال ودرجة التعرض وأهمية الأصل وإرشادات المورّد.
- تحقّق من عرض بيانات اعتمادك للبيع. ابحث في سجلات برمجيات سرقة المعلومات وقوائم الدمج وإعلانات الوسطاء عن حسابات الموظفين والموردين، وغيّر كلمات مرور الحسابات التي ظهرت بيانات اعتمادها، وألغِ الجلسات النشطة، وتحقق من إعادة استخدام كلمات المرور.
- رتّب مقاوليك ومورّديك بحسب ما يحتفظون به. يحتفظ المقاولون ومزوّدو اللوجستيات والموزّعون في سلسلة توريدك برسوماتك وعقودك ووثائقك التشغيلية. اطلب من كل منهم دليلًا على المصادقة متعددة العوامل وEDR ونسخ احتياطية غير متصلة.
- إن أُدرجت سابقًا، فاعدّ الملف مفتوحًا. غيّر بيانات الاعتماد التي كانت ضمن النطاق، وراجع الوصول عن بُعد، وتأكد من إغلاق نقطة الدخول الأصلية.
- راقب أدوات الإدارة عن بُعد التي لم تثبّتها. نبّه على المهام المجدولة الجديدة ووكلاء الإدارة عن بُعد الجدد ونقل البيانات الكبير إلى الخارج قبل أي تغيير في الملفات.
- استعدّ لاحتمال الابتزاز المزدوج. اعرف من يُخطر جهتك الرقابية، ومن يطلع مجلس الإدارة، ومن يقرر التفاوض. وثّق هذه الإجراءات واختبرها.
- راقب ظهور اسم مؤسستك. قد تنشر مواقع التسريب وقنوات تيليغرام ومنتديات الوسطاء بياناتك قبل أن تعلم بالاختراق. وقد يمنحك الاكتشاف المبكر في هذه المصادر بضعة أيام.
المصادر
- Check Point Research, The State of Ransomware Q1 2026
- Check Point, LockBit 5.0 returns
- Proven Data, LockBit 5.0 technical analysis and TTPs
- Infosecurity Magazine, The Gentlemen overtakes Qilin
- 2026 Iranian strikes on Oman (event timeline)
- SOCRadar, Dark Web Profile: DieNet
- Ministry of Transport, Communications and Information Technology, Personal Data Protection
- CMS, Oman personal data protection law: entering the enforcement phase (secondary source)
- DLA Piper, Oman's new implementing regulation (secondary source)
تُعرض المصادر بلغاتها الأصلية.
| التاريخ | المجموعة | الضحية المدّعاة | القطاع |
|---|---|---|---|
| 25 فبراير 2026 | LockBit 5.0 | Al Alawi (Gulf Equipment & Technology division)مجموعة عائلية تعمل منذ 1967 | المعدات الصناعية والتجارة |
| 28 فبراير 2026 | LockBit 5.0 | Tanuf Water (National Mineral Water Company)منتج مياه معبأة | الأغذية والمشروبات |
| 15 مارس 2026 | Nasir Security | CC Energy Developmentادعاء سياسي لا ابتزاز | الطاقة |
| 18 مارس 2026 | LockBit 5.0 | Abu Hatim Companyمقاول هندسي وإنشائي | الإنشاءات والهندسة |
| 6 يوليو 2026 | The Gentlemen | Arabia Falcon Insurance Companyعُرضت أيضًا في منتدى في 8 يوليو | التأمين |
| 1 أغسطس 2026 | Black Nevas | OTE Group (Saad Bahwan Holding)يؤرّخه متتبع آخر في 9 سبتمبر | السيارات وأنشطة متنوعة |
| 23 سبتمبر 2026 | Spirals | Asyad Groupعُرضت روابط عينات؛ ويؤرّخه متتبع آخر في 26 سبتمبر | اللوجستيات والموانئ |
جميع الإدخالات ادعاءات غير مؤكدة نشرتها المجموعات على مواقع التسريب. وتأتي أوصاف الشركات من ملفات تجارية عامة لا من المجموعات، ولم نتحقق منها. والتواريخ هي أقدم ما وجدناه لكل ادعاء.
اكتشف تعرّض بياناتك قبل نشرها.
تراقب ClairSec_ مواقع التسريب وأسواق الوسطاء وقنوات تيليغرام بحثًا عن اسمك وأسماء مورّديك.
مراقبة برمجيات الفدية في عُمان وEMEA، ومراجعات تعرّض الموردين، وإيجازات جاهزة لمجلس الإدارة.